보안 소식
ARTEX 악용한 국내 금융권 공격 보고…관찰 자료와 피해 추정을 구분해야
CrowdStrike의 인프라 분석과 개발자 공개 중단 보도를 구분했다. 피해 규모·공격자 신원·모델 역할은 같은 수준의 증거가 아니다.
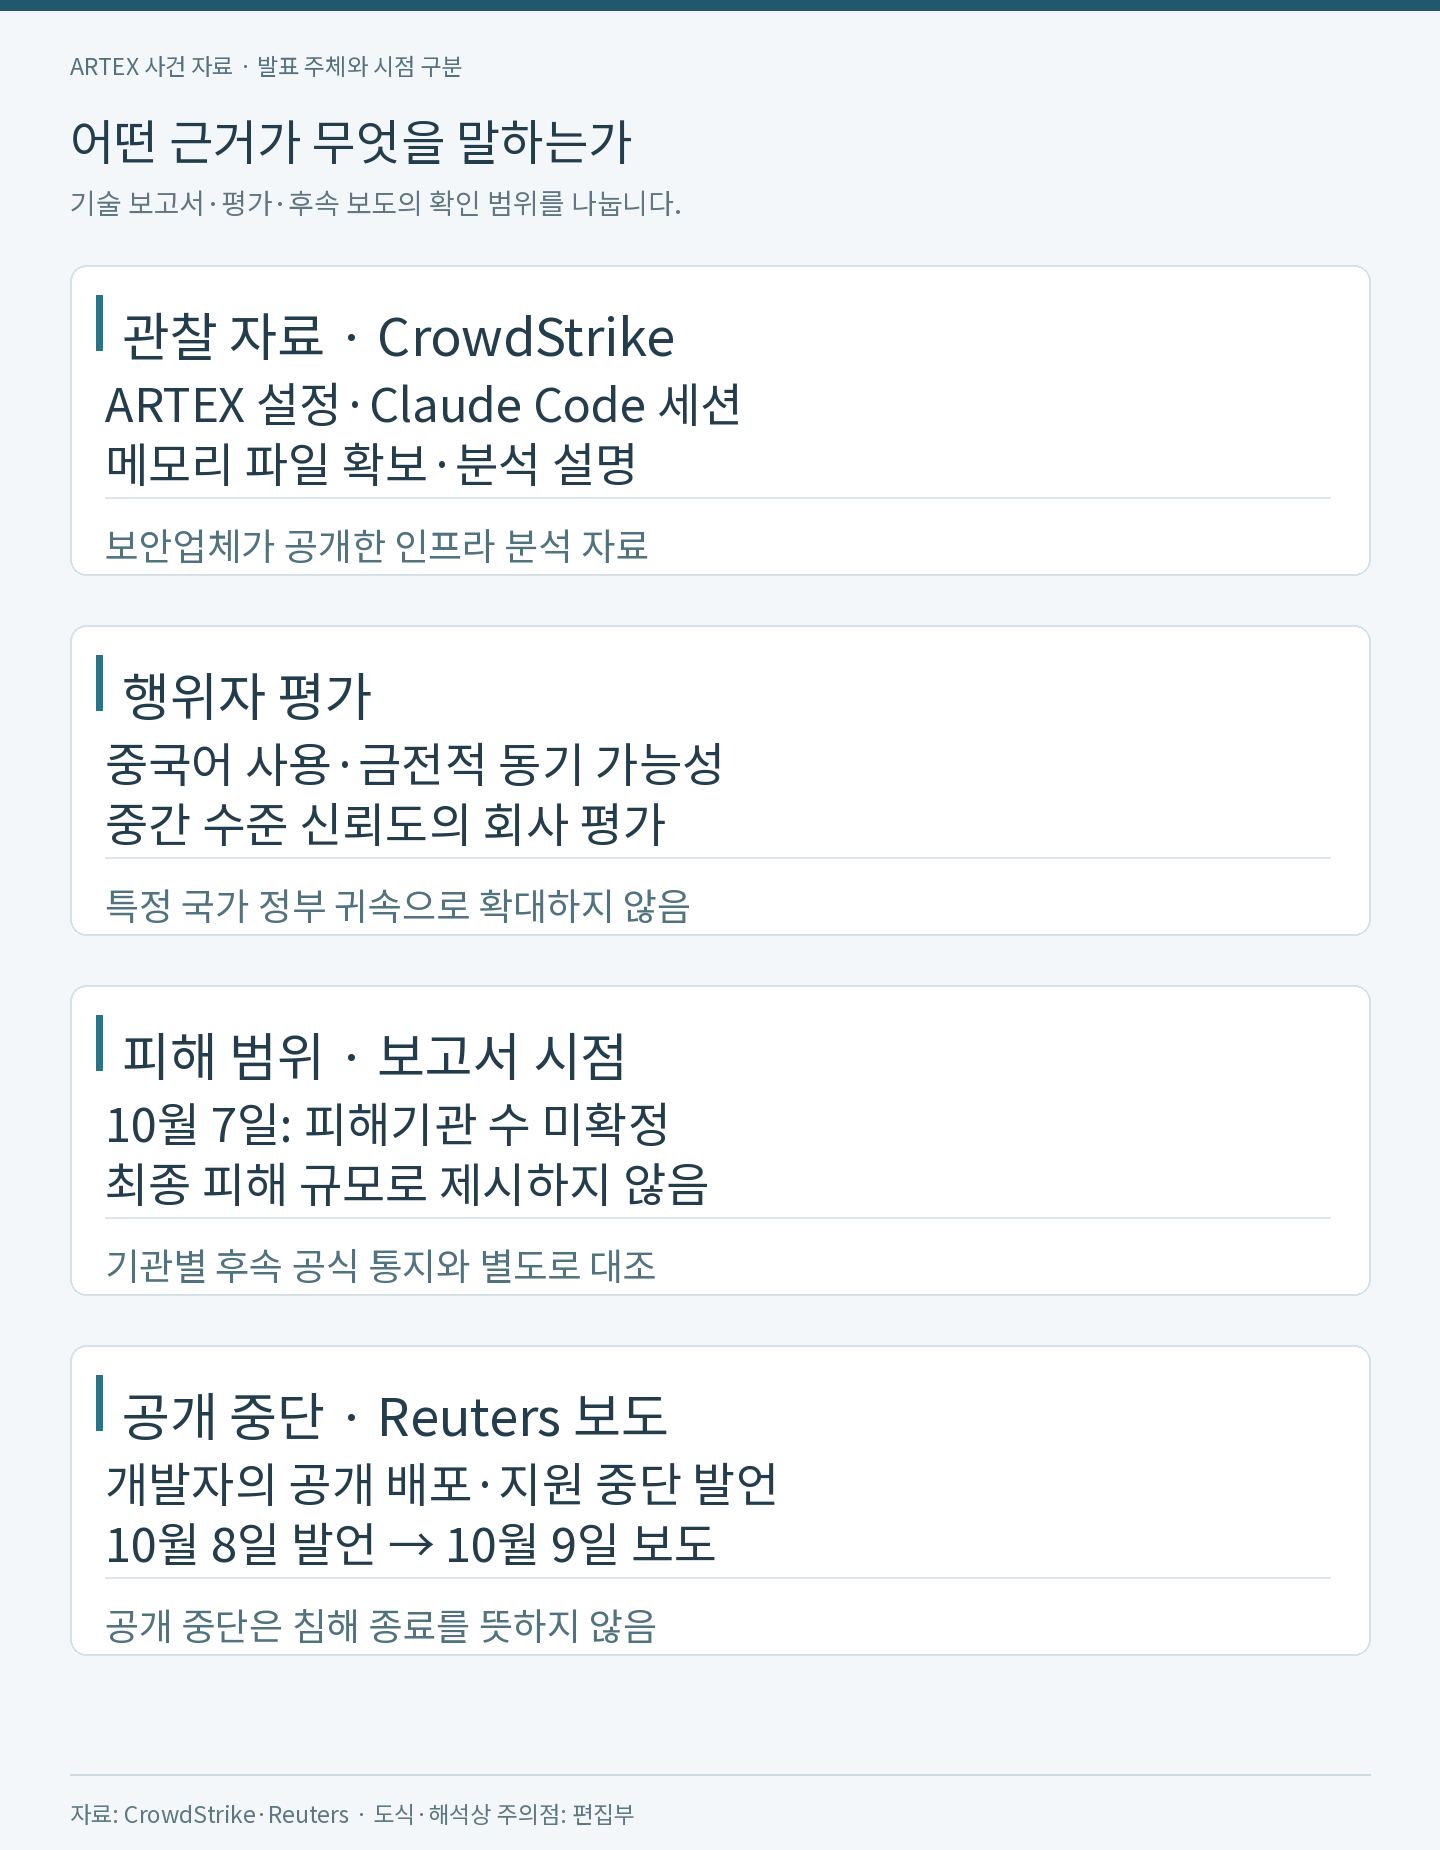
- CrowdStrike는 공격자 인프라의 ARTEX 설정·Claude Code 세션·메모리 파일을 분석했다고 밝혔다.
- 행위자에 대한 중간 수준 신뢰도 평가와 기관별 피해 확인은 구분해야 한다. 보고서 시점의 기관 수는 미확정이었다.
- 공개 배포·지원 중단 소식은 침해 종료의 증거가 아니다. IOC는 유형·관찰 시점을 보존해 내부 로그와 대조해야 한다.
ARTEX AI의 공격 악용 소식을 이해하려면 도구 이름보다 근거의 종류를 먼저 살펴야 한다. 이번 국내 은행 해킹 관련 자료에는 보안업체의 인프라 분석, 행위자 평가, 개발자의 공개 중단 소식, 금융당국의 대응 방향이 함께 등장한다. 각 자료의 발표 시점과 확인 범위를 나눠 보면 무엇을 대응에 활용할 수 있고 무엇을 추가로 확인해야 하는지 분명해진다.
CrowdStrike ARTEX 분석, 문자열보다 구체적인 자료
CrowdStrike는 10월 7일 보고서에서 한국 금융기관을 겨냥한 공격 인프라의 공개 디렉터리를 분석했다고 밝혔다. 확보한 자료로 ARTEX 설정, Claude Code 세션 기록, Claude 메모리 파일을 제시했고, 활동 기간은 2026년 9월 말~10월 초로 설명했다. 보고서 당시 ARTEX는 중국에서 개발된 오픈소스 침투테스트 에이전트로 소개됐다. [S2]
ARTEX 문자열이 보였다는 정황과 공격자가 사용한 설정·세션 기록을 분석했다는 설명은 증거의 성격이 다르다. 읽는 쪽에서는 각 자료가 무엇을 보여주는지 구분해야 한다. 한 인프라의 자료가 확인됐다는 이유로 모든 관련 사고의 침해 경로나 피해 범위를 동일하게 단정할 수는 없다.
Claude 공격 악용이라는 표현, 도구와 모델을 구분해야
보고서는 ARTEX의 주 LLM 백엔드를 DeepSeek v4.1-flash로, 추가 Claude Code 세션의 활용 모델을 GLM-5.3·Grok 4.6으로 설명한다. 세션 기록을 특정 Claude 모델이 모든 공격을 수행했다는 증거로 읽어서는 안 된다. 한국 유출정보 판매처와 텔레그램 판매 그룹을 찾도록 AI에 요청한 기록도 제시했지만, 전체 공격 과정의 재구성을 뜻하지는 않는다. [S2]
AI 에이전트 해킹을 분석할 때는 작업을 지시한 사람, 에이전트 도구, 모델 연결, 외부 실행 결과를 따로 확인해야 한다. AI 해킹이라는 큰 범주로만 묶으면 어느 계정과 도구가 어떤 외부 행동을 했는지 놓치기 쉽다. 이 기사에서 다루는 것은 연구 환경의 실수와 별개인 공격자 측 도구 악용 정황이다.
은행 데이터 유출·공격자 귀속, 확정하지 않은 범위
CrowdStrike는 중국어 사용자이자 금전적 동기의 행위자일 가능성을 중간 수준 신뢰도로 평가했다. 특정 이름의 공격 조직으로 귀속하지 않았으며, 보고서 작성 시점의 피해기관 수도 미확정으로 표시했다. [S2]
중국어 사용과 도구의 개발 배경을 특정 국가 정부의 공격이라는 결론으로 확대할 수는 없다. 은행 데이터 유출의 전체 범위나 공격자 개인 신원도 이 기사에서 확정하지 않는다. 기관별 공식 통지, 조사 결과, 기술 보고서의 추정은 각각 발표 주체와 시점에 맞춰 읽어야 한다.
| 정보 유형 | 이 기사에서의 취급 |
|---|---|
| 설정 파일·세션 자료 | CrowdStrike가 확보·분석했다고 밝힌 자료 |
| 행위자 동기·언어 | 중간 수준 신뢰도의 회사 평가 |
| 피해기관 총수 | 10월 7일 보고서 시점 미확정. 최종 수치로 제시하지 않음 |
| 공격자 개인 신원·국가 귀속 | 확정하지 않음 |
ARTEX 폐쇄형 전환, 공개 중단의 의미와 한계
Reuters는 10월 9일 개발자 Autumn-27이 전날 ARTEX의 업데이트·공개 버전 배포·유지보수 지원 중단과 폐쇄형 전환을 밝혔다고 보도했다. 개발자는 오남용을 이유로 들었지만 한국 은행 공격을 직접 언급하지는 않았다고 전했다. [S1]
개발자의 공개 중단 결정과 침해 대응의 종료는 별개다. 방어자는 저장소 상태보다 자신의 환경에서 관찰한 외부 접속·권한 사용·데이터 접근을 기준으로 대응해야 한다. 폐쇄형 전환 소식만으로 이미 배포된 실행 환경이 사라졌거나 공격이 중단됐다고 가정할 수 없다.
ARTEX 탐지 방법과 ARTEX IOC, 단일 지표의 한계를 확인
CrowdStrike는 관련 IOC 표에서 38.244.50[.]120을 공격자 통제 IP로, 다른 여러 주소를 프록시 IP로 구분했다. 이는 공개 보고서에서 관찰한 지표다. 접속 기록이 일치한다는 이유만으로 현재 침해를 확정하는 기준은 아니다. [S2]
ARTEX 탐지 방법을 검토할 때는 원문 IOC의 유형과 관찰 기간을 보존하고 자기 환경의 로그와 대조한다. 접속 시점, 사용 계정, 실행 프로세스, 요청한 경로, 이어진 데이터 접근을 함께 확인하는 방식이 적절하다. 이 체크리스트는 편집자의 방어 검토 권고이며 검증된 ARTEX 전용 탐지 규칙은 아니다.
AI 에이전트 해킹 대응에서는 먼저 로그를 보존하고 관찰 사실을 시간순으로 연결한다. 그다음 확인한 계정·세션·외부 연결에 따라 조직의 승인된 사고 대응 절차를 적용한다. IOC 한 개로 모든 트래픽을 공격으로 분류하거나, 일치 항목이 없다는 이유로 안전을 확정하지 않아야 한다.
금융권 사이버공격 대응, 금융위원회가 주문한 점검 범위
금융위원회는 10월 2일 긴급 상황대응 회의 자료에서 외부 노출 시스템 전반의 보안점검, 불필요한 정보노출 축소와 인증·접근통제 강화, 위협정보의 신속한 공유를 주문했다. 이는 금융권 침해위협에 대한 당국의 대응 방향으로, 모든 사고가 ARTEX에 의해 발생했다는 귀속 판단은 아니다. [S3]
현장에서는 고객용 웹사이트뿐 아니라 외부에서 접근 가능한 자산과 서비스를 빠짐없이 파악하는 데서 시작할 수 있다. 그 목록을 기준으로 인증 없이 내부정보를 조회할 수 있는 경로와 접근통제 누락을 점검하고, 관찰한 위협정보를 조직의 정해진 절차에 따라 공유한다. 공식 대응 방향과 개별 조직의 실제 관찰을 연결하는 것이 도구 이름만 추적하는 것보다 대응 범위를 구체화한다.
이번 사건 보도에서 중요한 구분은 무엇이 실제 분석 자료이고 무엇이 추정인지다. 공격자 측 에이전트·모델·실행 기록을 나눠 확인하고, 조직의 로그에서 같은 관찰이 있는지 검증해야 대응 범위를 정할 수 있다. 개발자의 공개 중단이나 특정 도구 이름만으로 침해의 시작과 끝을 판단해서는 안 된다.