보안 소식 · 2026년 10월 13일 기준
PostgreSQL JDBC 42.7.14 보안 업데이트: CVE 2건 영향 버전·설정·패치 점검
pgJDBC 42.7.14가 수정한 CVE-2026-107314와 CVE-2026-107315의 영향 범위, requireAuth 점검, Maven 의존성 업데이트와 저장 데이터 확인 방법을 공식 보안 권고로 정리합니다.
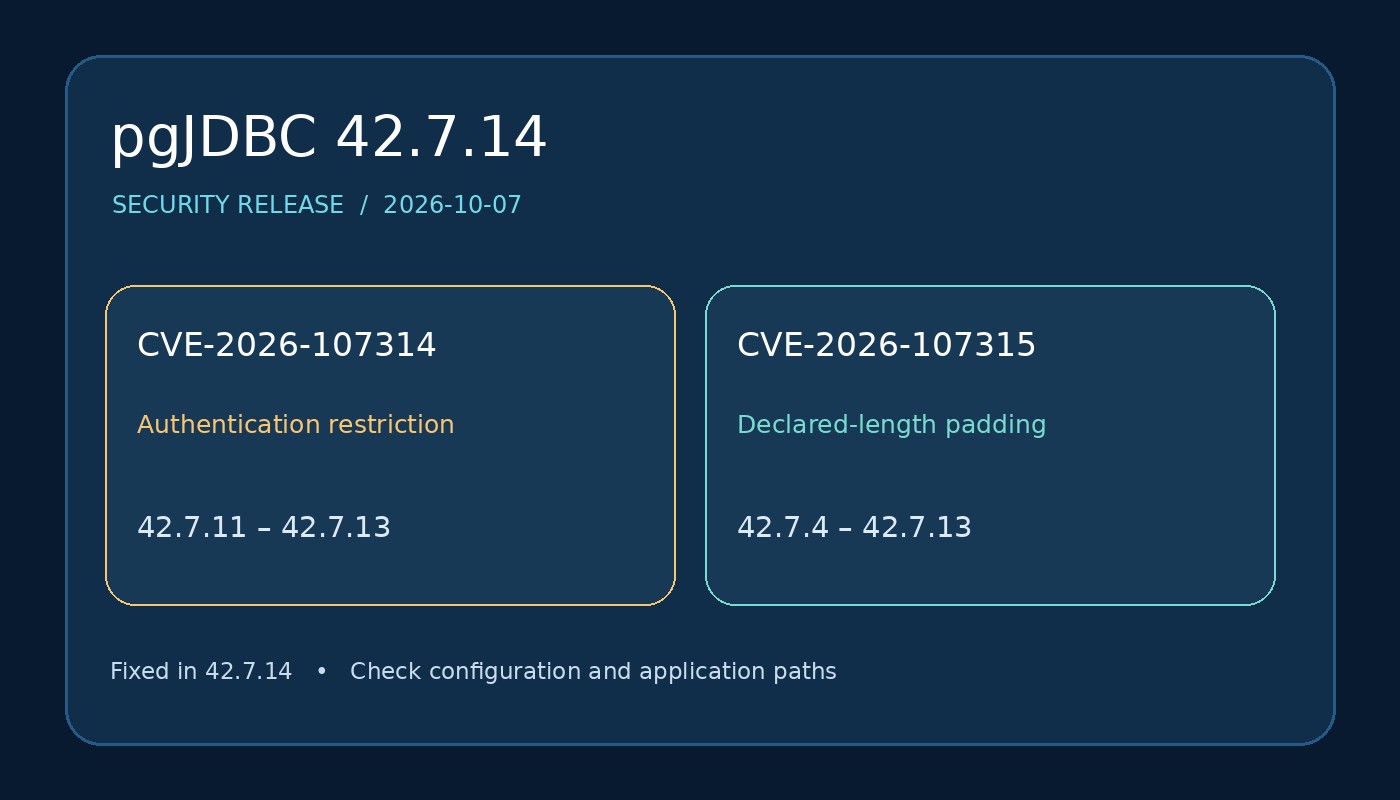
보안 업데이트 핵심: 무엇이 수정됐나
PostgreSQL JDBC 42.7.14는 두 건의 pgJDBC 취약점을 수정한 보안 릴리스다. PostgreSQL JDBC 보안 업데이트는 2026년 10월 7일 공개됐으며 공식 보안 공지는 10월 9일 게시됐다. CVE-2026-107314는 requireAuth 인증 제한 문제, CVE-2026-107315는 특정 길이 불일치 쓰기에서 기존 전송 데이터의 바이트가 저장될 수 있는 문제다. 라이브러리가 설치됐다고 모든 환경이 실제 공격 가능 상태인 것은 아니다.
CVE-2026-107314 영향 조건과 영향 버전
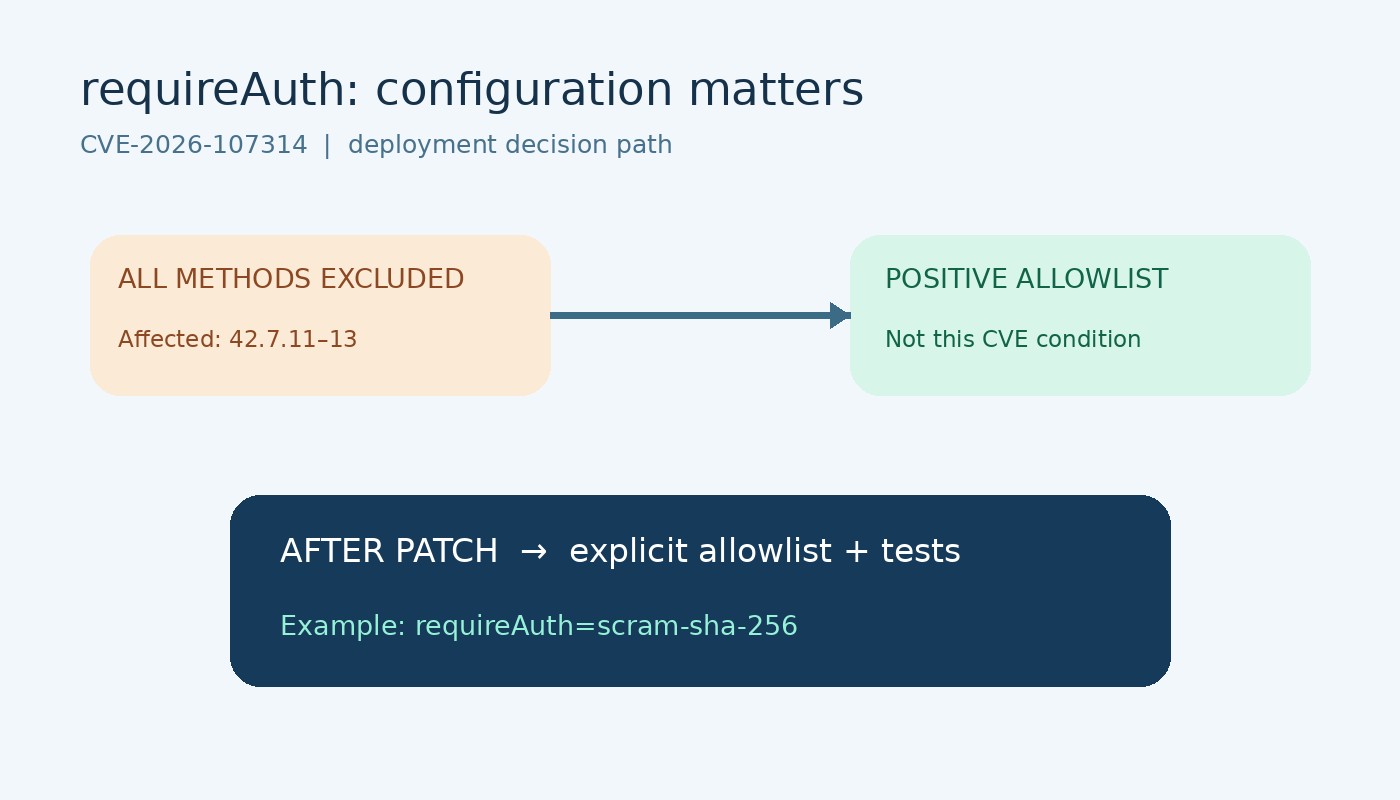
PostgreSQL JDBC 영향 버전 중 인증 제한 관련 CVE-2026-107314의 범위는 42.7.11부터 42.7.13이다. requireAuth에 모든 여섯 인증 방식을 배제하는 설정을 사용한 경우, 그 제한이 적용되지 않고 서버의 인증 요청을 수락할 수 있었다. 예를 들어 requireAuth=!password,!md5,!gss,!sspi,!scram-sha-256,!none 같은 배제 설정이 해당된다. 그러나 requireAuth를 지정하지 않은 사용자나 requireAuth=scram-sha-256 같은 긍정 목록 설정, 일부 인증 방식만 배제한 구성은 이 결함의 영향 조건에 해당하지 않는다.
CVE-2026-107315 데이터 노출은 어떤 경우인가
CVE-2026-107315 데이터 노출 위험이 있는 버전은 42.7.4부터 42.7.13이다. 애플리케이션이 전송할 데이터의 선언 길이를 실제 기록한 길이보다 길게 지정한 일부 API 호출에서, 남는 공간이 0이 아닌 같은 연결의 이전 메시지 바이트로 채워져 서버에 기록될 수 있었다. 영향 API에는 ByteStreamWriter 관련 메서드, 특정 CopyIn·LargeObject·Blob 바이트 기록 등이 포함된다. 길이가 항상 일치하는 구현은 이 조건에 해당하지 않는다. 이미 기록된 데이터는 드라이버 업데이트만으로 자동 삭제되지 않으므로 별도 검토가 필요하다.
JDBC requireAuth 설정: 패치 이후 연결 오류 대응
JDBC requireAuth 설정을 모두 배제하는 형태로 사용 중이면 42.7.14 업그레이드 후 인증 연결이 거부될 수 있다. 이는 수정된 보안 동작이며, 실제 서버 인증 방식에 맞춰 requireAuth=scram-sha-256 등 긍정 목록으로 설정해야 한다. 적용 전 서버 설정과 테스트 환경에서 동작을 검증하고 TLS 서버 신원 검증도 함께 확인한다. 단순히 보안 옵션을 제거하는 방식은 권장하지 않는다.
pgJDBC 42.7.14 업그레이드와 Maven 버전 확인
PostgreSQL JDBC Maven 버전 확인 시 의존성 좌표는 org.postgresql:postgresql이다. pom.xml에서 버전을 42.7.14로 지정하고 의존성 트리에서 이전 버전이 남아 있는지 점검한다. Gradle 사용자도 동일한 그룹과 아티팩트의 해결된 버전을 확인한다. pgJDBC 42.7.14 업그레이드 후 연결 테스트, 인증 방식, 배치 쓰기 및 데이터 길이 처리 테스트를 실행한다.
<dependency>
  <groupId>org.postgresql</groupId>
  <artifactId>postgresql</artifactId>
  <version>42.7.14</version>
</dependency>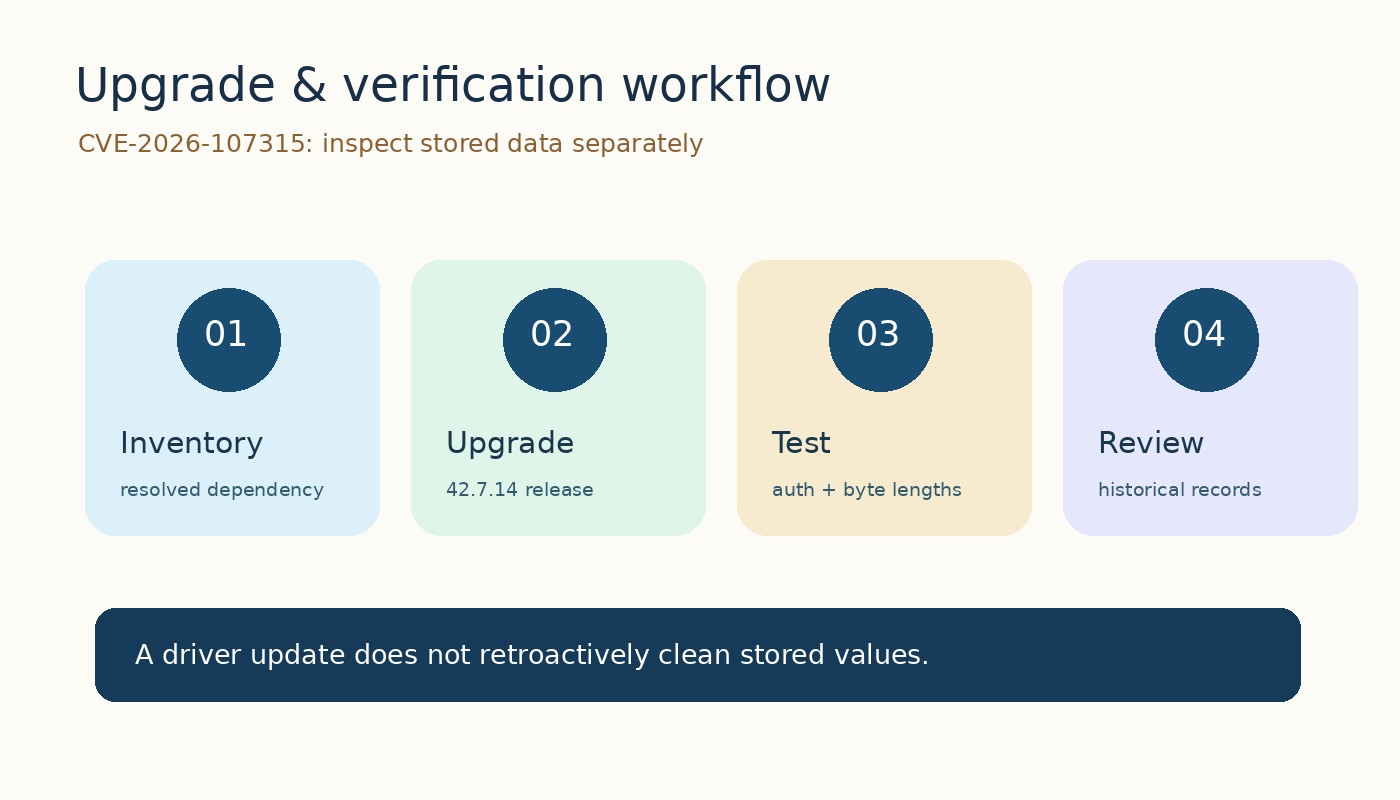
JDBC 보안 패치 후 점검 체크리스트
JDBC 보안 패치 후 점검은 (1) 실행 중 실제 드라이버 버전 확인, (2) 모든 배제 requireAuth 구성 조사, (3) ByteStreamWriter·CopyIn·LargeObject·Blob에서 선언된 길이와 실제 바이트 일치 여부 검사, (4) 관련 기간 저장 데이터 이상 징후 확인, (5) 배포·롤백 계획과 회귀 테스트 기록의 순서가 실용적이다. CVE-2026-107315에 대해 연결 속성 하나로 결함을 끄는 우회책은 없다. 패치 이전 저장 데이터에 민감한 내용이 혼입됐는지는 환경별로 별도 판단해야 한다.
자주 묻는 질문
pgJDBC 42.7.14에서 수정된 취약점은 무엇인가?
pgJDBC 42.7.14는 2026년 10월 7일 릴리스됐으며 PostgreSQL.org에는 10월 9일 보안 공지가 게시됐다. 릴리스는 CVE-2026-107314와 CVE-2026-107315 두 취약점을 수정한다.
CVE-2026-107314 영향 버전과 공격 조건은?
CVE-2026-107314 영향 버전은 42.7.11~42.7.13이며 requireAuth의 모든 인증 방식 배제 설정이 무시될 수 있다. CVE-2026-107314는 requireAuth 설정이 없는 모든 사용자를 의미하지 않는다. 정상적인 긍정 목록과 부분 배제 설정은 영향받지 않는다.
CVE-2026-107315 영향 버전과 데이터 노출 조건은?
CVE-2026-107315 영향 버전은 42.7.4~42.7.13이며 특정 데이터 길이 불일치 쓰기에서 이전 메시지 바이트가 데이터에 포함될 수 있다. 두 취약점은 모두 42.7.14에서 수정되었다. CVE-2026-107315의 데이터 노출 가능성은 이미 기록된 데이터에 남아 있을 수 있다.
42.7.14 업데이트 후 requireAuth 연결이 실패하면?
42.7.14로 갱신한 후 requireAuth가 모든 방법을 배제하면 연결이 거부되므로 서버 인증 방식에 맞는 긍정 목록으로 설정을 수정해야 한다.
JDBC 보안 패치 시 무엇을 확인해야 하나?
두 취약점은 모두 42.7.14에서 수정되었다. CVE-2026-107315의 데이터 노출 가능성은 이미 기록된 데이터에 남아 있을 수 있다. CVE-2026-107315에는 동작을 끄는 연결 속성이 없고, 애플리케이션이 선언한 길이와 실제 쓴 데이터의 일치를 확인해야 한다. 공식 Maven 좌표는 org.postgresql:postgresql이며, 라이브러리 사용 버전과 연결 설정 및 영향받는 쓰기 API를 점검해야 한다.
이미 저장된 데이터는 자동으로 안전해지는가?
CVE-2026-107315 영향 버전은 42.7.4~42.7.13이며 특정 데이터 길이 불일치 쓰기에서 이전 메시지 바이트가 데이터에 포함될 수 있다. 두 취약점은 모두 42.7.14에서 수정되었다. CVE-2026-107315의 데이터 노출 가능성은 이미 기록된 데이터에 남아 있을 수 있다.
공식 출처
- PostgreSQL JDBC Project — PostgreSQL JDBC 42.7.14 Security update
- pgJDBC Project — PostgreSQL JDBC Driver 42.7.14 Released
- pgJDBC Project — pgJDBC Security Advisories
- NIST NVD — CVE-2026-107314 record
본문은 2026년 10월 13일 기준 공개 자료를 정리했으며, 실제 환경의 영향 여부는 설정과 API 사용 방식에 따라 달라집니다.